

软件

产品


早上九点五十分研发总监冲进 IT 办公室:"3 个 Mach 系列号全被占了,加工单等着出程序!“下午采购拿着厂商的律师函来问"装机数怎么对不上合同”。两件事看着是两拨人管,根子上是一根藤上的——你根本不知道装了多少、买了多少、用了多少。我见过的翻车现场,十个里有八个是因为 IT 管容量、采购管合同、法务管合规函,三边数据各算各的,最后既多花钱又踩雷。
先把 NX 的许可机制捋一遍
NX 走的是 FlexNet Publisher 那套,vendor daemon 叫 ugslmd,license 文件里按 feature 划分模块。基础建模一个 feature,CAM 加工包一个 feature,Route/Auto-routing 仿真又是一个——启动 NX 会按打开的功能叠加 checkout,一个会话占两三个号是常态。所以"许可不够"这种说法本身就有歧义:是基础建模不够,是 CAM 不够,还是仿真模块不够?分母不同结论完全两样。
合规这条线,西门子的合规审计这两年盯得紧。盗版、超范围、空闲占用是三种完全不同性质的问题,处置路径也是三条:盗版走合规整改(律师函/证据保全/以采代赔),超范围走合同补签,空闲占用走回收调度。三件事混在一起处理,要么把空闲回收当成盗版整改错过窗口期,要么把盗版当成空闲闲置掉,动作完全反方向。
监控这步怎么落
采集 FlexLM 日志,重点抓三类事件:checkout/checkin(容量曲线)、DENIAL(拒绝事件,带 feature 名和时间戳)、IM/SHUTDOWN(服务异常)。注意 lmstat 拉出来的占用时长和真实操作时长差 30%–50%,是人挂机、锁屏、下班忘关造成的虚高。拿虚高数字去谈判续费,等着被人戳穿。
同时终端侧用 SCCM/Intune 拉安装清单,对齐版本号——NX10 和 NX2206 在授权上是两套独立 SKU,老版本维护期过了就算无授权使用。合同台账同步录入,一个软件一个编号,版本、模块、授权类型、合同号全挂上去。三本账合起来才叫监控,分开就是数据孤岛。
回收和盗版处理不能一起干
空闲回收靠 TIMEOUT 或旁路许可调度网关,按模块设阈值:NX Core 给 20 分钟,CAM 这种稀缺模块可以压到 15 分钟,但 CAE 求解、批处理脚本的会话千万别动,动手前先搞清楚哪些是计算型占用。
盗版和超范围完全不是同一套动作。盗版涉及侵权事实,动作要留证据链,卸载本身没意义——厂商做过证据保全的话,事实已经固定了;超范围涉及合同条款,是法务的事;空闲占用是运营的事。三个问题三套流程,混着干必踩坑。
审计这步怎么收尾
按性质分三类走:盗版走合规函应答(由法务牵头,IT 提供证据),超范围走合同补签(采购牵头),空闲走回收调度(IT 牵头)。三类都要记录"整改前指标、整改动作、整改后指标、异常反馈",不能只看执行成功数量。
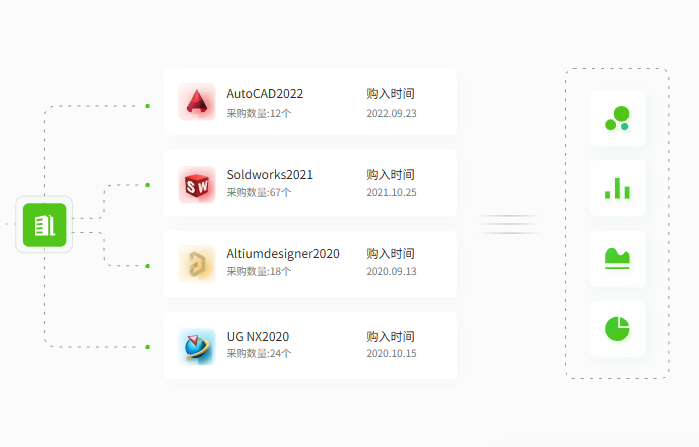
盯四个数:合规安装率(有授权支撑的装机数 / 总装机数)、峰值利用率、拒绝次数、整改记录完整率。每个都留分子分母和下钻明细,能下钻到人、到会话、到模块才有解释力。
一个真事
上海高院 2017 年终审的那起 NX 案,某汽车零部件公司技术部 32 台电脑里 8 台装了 NX8.5 破解版,是员工因为工作需要从网上下载的。西门子 2012 年 11 月发过侵权警告函,企业没删干净,也没及时补购,最后判赔 140 万。法官判决书里点得很清楚:这家企业之前花 17.7 万买过正版 NX7.5,说明它应该知道正版渠道在哪;警告函发出后继续使用,主观恶意认定加分。这类案子背后是个完整规律:员工"个人下载"不构成免责事由,公司设备、工作时间、公司业务使用,企业照样担责。马来西亚 2024 年的 KB Engineering 案,法院直接说"不需要主观明知就能构成侵权", employers vicariously liable。
这几件事放在一起看,结论很直接:容量告急和合规风险必须一起治。容量是技术运营问题,合规是法务问题,但数据底座是同一份——装机清单、许可日志、合同台账。三本账没合,你既不知道该买多少套,也不知道买来的号怎么用,更不知道哪些动作做了会让合规窗口彻底关死。买和治是两条腿,缺一条都走不稳。
 技术文档
 推荐好文


 155-2731-8020