

软件

产品


近日,亚信安全CERT监控到Citrix发布了NetScaler ADC 和 NetScaler Gateway的安全公告,披露了2个安全漏洞CVE-2023-6548和CVE-2023-6549。其中CVE-2023-6548为远程代码执行漏洞,该漏洞可导致 NetScaler 管理接口和未修复的NetScaler 实例易遭远程代码执行攻击。然而,攻击者必须登录目标实例的低权限账户并通过管理接口权限访问 NSIP、CLIP或SNIP才能实现代码执行。CVE-2023-6549为拒绝服务漏洞,当相关设备被配置为网关(如VPN 虚拟服务器、ICA 代理、CVPN、RDP 代理)或 AAA 虚拟服务器时,容易受到DoS攻击,成功利用该漏洞可能导致拒绝服务。
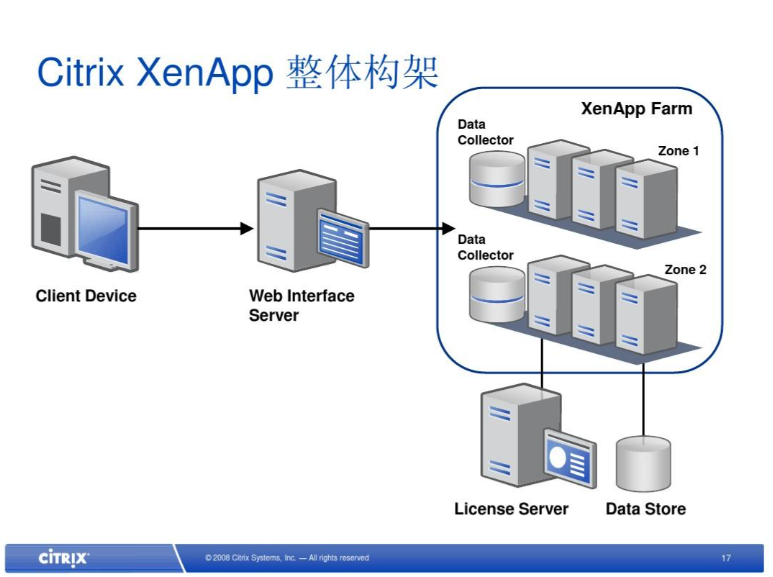
思杰系统公司(Citrix Systems, Inc.)是一家软件和云端运算的科技公司。它的跨国业绩包括提供服务器、软件及桌面虚拟化、网络连接、以及软件即服务(SaaS)等产品。Citrix NetScaler 是优化Web 应用交付的综合解决方案。
鉴于该漏洞已在野利用,厂商已发布修复版本。亚信安全CERT强烈建议使用受影响版本的用户及时关注官方更新,并参照官方提供的修复方案迅速采取相关措施。为确保资产安全,建议用户进行资产自查和预防工作,以免遭受潜在的黑客攻击。
漏洞编号
漏洞类型
漏洞等级
漏洞状态
受影响版本
修复建议
官方已发布安全更新,建议升级至以下安全版本。
免责声明:本文系网络转载或改编,未找到原创作者,版权归原作者所有。如涉及版权,请联系删
 技术文档
 推荐好文


 155-2731-8020